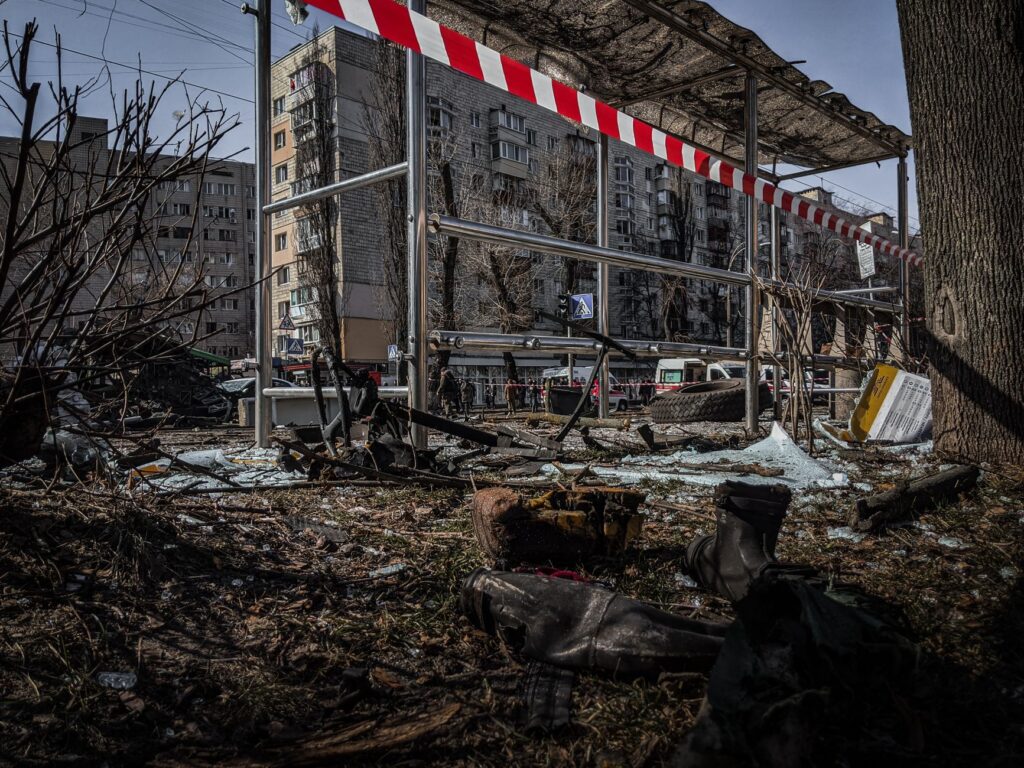
Europa vive una sucesión de incidentes contra infraestructuras civiles que ha llevado la llamada guerra híbrida a la vida cotidiana de millones de personas. Ciberataques a supermercados y bancos de sangre, amenazas falsas de bomba y drones sobre instalaciones críticas forman parte de una estrategia que busca generar inseguridad, tensión y desconfianza hacia las instituciones.
La «zona gris» entre la paz y el conflicto armado
Entre la paz y la guerra convencional existe un espacio inquietante conocido como la «zona gris». En él no caen misiles ni explotan bombas, pero la alarma permanece activa ante ataques a menudo anónimos que alteran la rutina ciudadana. Sabotajes, enjambres de drones sobre infraestructuras esenciales, avisos falsos de explosivos y ataques informáticos contra cadenas de distribución reflejan una situación que Europa afronta desde hace tiempo.
La sociedad, sin embargo, ha percibido con mayor intensidad esta guerra híbrida tras la reciente cadena de incidentes que ha provocado situaciones de caos en varios países. Hace casi un año, en diciembre, la Unión Europea situó los ataques híbridos en territorio comunitario como el principal riesgo de su informe de previsiones para 2026. Tras el verano, la Inteligencia danesa también alertó de un posible aumento a corto plazo de estas acciones contra los Veintisiete.
Jordi Serra, profesor y experto en ciberseguridad de la Universitat Oberta de Catalunya (UOC), señala que «ya hace tiempo que las guerras son híbridas, tanto en el mundo terrestre como en el digital». Instituciones y gobiernos han reforzado su atención sobre este fenómeno desde la invasión rusa de Ucrania.
Supermercados, bancos de sangre y colegios, entre los objetivos
En las últimas semanas, un conflicto que no supera el umbral bélico y que, por tanto, no permite una respuesta militar convencional ha irrumpido en la rutina diaria. La guerra híbrida llegó incluso a la cesta de la compra: en octubre, los sistemas de refrigeración de cerca de 700 supermercados de Francia fueron hackeados hasta alcanzar los 50 grados. Algunos establecimientos llegaron a incendiarse y los productos almacenados quedaron inutilizados, con pérdidas millonarias para las cadenas afectadas.
La misma operación se reprodujo en más de un centenar de comercios de otros nueve países, entre ellos Bélgica, Suecia, Portugal y Estonia. Un ciberataque con un método muy similar afectó también a tres bancos regionales de sangre franceses.
Después se sucedieron las falsas amenazas de bomba. Primero afectaron a decenas de vuelos comerciales que atravesaban el espacio aéreo europeo y, posteriormente, a centros educativos. Italia fue uno de los países más perjudicados: alrededor de 6.300 colegios recibieron estos avisos.
Desestabilización en un momento de tensión política
La expansión del miedo se produce en un contexto delicado para Europa, marcado por la invasión de Ucrania, la crisis energética, el auge de la ultraderecha y la proximidad de un ciclo electoral relevante. España lo abrirá el 29N, mientras que Francia e Italia celebrarán elecciones en 2027.
Según Serra, el objetivo es «desestabilizar la región, hacer que las personas tengan miedo y estrés constantemente». A su juicio, esta presión vuelve a la población más vulnerable y favorece la desconfianza en las instituciones y en la política tradicional. La finalidad no sería destruir al adversario, sino dividirlo y, al mismo tiempo, comprobar su capacidad de reacción: los recursos disponibles y el tiempo que tarda cada Estado en responder.
Acciones baratas con elevados costes para los Estados
Los responsables de estos incidentes pueden recurrir a operaciones sencillas y de bajo coste, incluso sin desembolso económico, pero con capacidad para alterar a la población y a los gobiernos. En algunos casos basta la inteligencia artificial para recopilar miles de direcciones de correo oficiales en segundos; en otros, intervienen hackers contratados o motivados por afinidad ideológica.
Para el país atacado, la respuesta resulta mucho más costosa. La necesidad de desplegar cazas militares para escoltar aviones que supuestamente transportaban explosivos supone un gasto importante: el despegue y una hora de vuelo de una de estas aeronaves puede costar entre 18.500 y 60.000 euros, según el modelo, de acuerdo con cálculos de expertos.
El coste psicológico puede ser aún mayor, al no estar claro quién está detrás de cada ofensiva. El ministro italiano de Defensa, Guido Crosetto, sostiene que esta forma de guerra está «diseñada para que sea difícil señalar al culpable». Entre los principales sospechosos figuran Rusia e Irán, aunque Francia es el único país que ha acusado directamente al régimen iraní.
Sospechas sobre Irán y Rusia
Según la información disponible, Teherán podría emplear estas acciones como represalia contra países a los que considera cómplices de la contienda iniciada en febrero por Estados Unidos e Israel. También trataría de demostrar que puede extender el conflicto fuera de Oriente Medio para disuadir a Donald Trump de ordenar nuevos ataques.
Por su parte, el Kremlin buscaría desgastar a Europa mediante estos episodios en un contexto de estancamiento de la guerra en Ucrania. Serra reconoce que atribuir las acciones resulta extremadamente complicado: «Es una tarea casi imposible poder atribuir estas acciones o saber quién es la persona final que ha enviado un correo electrónico».
Dos grupos prorrusos reivindican vínculos con los ataques
Hasta ahora, dos grupos virtuales o hacktivistas prorrusos han asegurado tener alguna relación con la reciente oleada de ataques híbridos en Europa. Uno de ellos es NoName057(16), organización que una operación internacional encabezada por España intentó desactivar sin éxito en 2025. El grupo afirma haber elevado la temperatura de las neveras de los supermercados.
El segundo se presenta como Combatientes del Estado Masculino, un grupo hasta ahora desconocido y también próximo a Moscú. Según su propia reivindicación, fue responsable de las amenazas de bomba enviadas por correo electrónico que provocaron varias jornadas de caos en el tráfico aéreo.
Europa busca una respuesta conjunta
La UE trabaja para articular una respuesta común frente a esta amenaza difícil de identificar, mientras varios Estados miembros han optado por reforzar sus propios mecanismos. Alemania acaba de ampliar las competencias de sus Servicios Secretos e Italia plantea crear un «ciberejército» de 5.000 expertos.
Crosetto resume la sensación que se ha extendido por Europa durante el último mes: «Esta es la época que nos ha tocado vivir (…) Tendremos que acostumbrarnos».