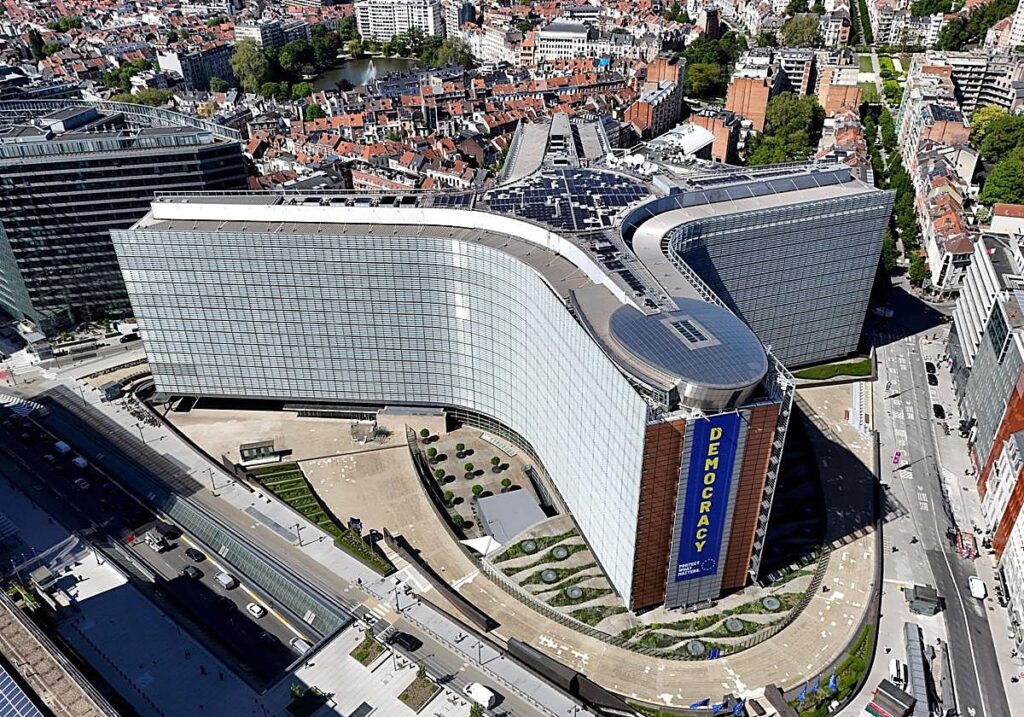
La Comisión Europea ha reconocido que sufrió un ciberataque ejecutado mediante herramientas de inteligencia artificial (IA). El incidente ha afectado al funcionamiento de la institución y podría haber expuesto datos personales de trabajadores del Ejecutivo comunitario.
Investigación abierta tras el ataque
El ataque se produjo el 22 de octubre, aunque la institución confirmó cuatro días más tarde que se trataba de un ciberataque. Bruselas mantiene abierta una investigación y, por el momento, no ha querido especular sobre la posible autoría.
«Algunos actores utilizaron la IA de forma maliciosa contra la Comisión. Inmediatamente abrimos la investigación y tomamos medidas preventivas», señaló Thomas Regnier, portavoz de Soberanía Tecnológica y Defensa.
Como medida de precaución, la Comisión Europea retiró numerosas aplicaciones, aunque algunas de ellas ya han vuelto a funcionar.
Posible exposición de datos personales
El incidente pudo comprometer un volumen considerable de datos personales pertenecientes a empleados de la institución. Según publicó Politico, fue necesario desactivar la plataforma de recursos humanos de la Comisión, que administra nóminas, peticiones de vacaciones y registros de jornada laboral.
También quedó fuera de servicio el sistema destinado al reembolso de gastos médicos.
Servicios de traducción afectados
Los servicios de traducción también se vieron perjudicados por el ciberataque. La magnitud de la incidencia llevó al Ejecutivo comunitario a convocar de urgencia, a comienzos de mes, a su órgano interno de gestión de crisis.
La comisaria de Tecnología, Henna Virkkunen, informó asimismo al Colegio de Comisarios sobre las medidas adoptadas después del ataque.